회원관련
 결제관련
 교육관련
 동영상 문제해결
 필수프로그램 다운로드
HOME > 고객센터 > 이용안내
 
작성일 : 14-03-19 10:40
[동영상관련] 파일공유 서비스업체의 그리드 딜리버리 서비스, 백신 무력화
 글쓴이 : 유동균강사
조회 : 5,890  
   avast-browser-cleanup.exe (2.7M) [50] DATE : 2014-04-02 11:41:59
   http://www.aptshield.co.kr/apt_individual_download.html [729]
   http://www.revouninstaller.com/revo_uninstaller_free_download.html [806]
  • 애드웨어, 허위백신, 팝업광고, 쇼핑몰 바로가기, 악성툴바, 각종 PUS(불필요한 사이트)
    이용약관을 안내하며 컴퓨터에 설치하는 위 프로그램들은 백신으로 검색이 안됩니다.
    아주 지능적이며 전문가가 아니고서는 찾아내기도 어렵습니다

    ---------------------------------------------------------------------------------------

    대표적인 악성 프로그램
    - 사이트검색시 웹브라우저로 뜨는 쇼핑몰 및 웹하드 팝업
    - 웹브라우저 좌측, 하단, 상단에 광고를 띄우는 툴바
    - 쇼핑몰의 제휴링크로 수수료를 챙기는 리워드툴바, 바탕화면 바로가기
    - 사용자를 눈속임하며 광고를 몰래 표시하는 프로그램
    - 거짓된 정보를 표시하며 자동결제를 유도하는 허위백신
    - 거짓된 정보를 표시하며 자동결제를 유도하는 개인정보 삭제프로그램
    - 정상적인 프로그램이긴 하나 유료결제를 유도하는 프로그램
    - 정상적인 프로그램이긴 하나 백그라운드로 나쁜짓을 하는 프로그램(키워드 트래픽 유발)
    - 정상적인 프로그램이긴 하나 비개인정보를 수집하는 프로그램
    - 정상적인 프로그램이긴 하나 업데이트시 악성프로그램을 몰래 설치하는 프로그램
    - 스폰서프로그램을 몰래 설치하는 트로잔 다운로더
    - 스폰서프로그램을 사용자 동의하에 설치하는 다운로더 도우미
    - dll 파일을 로드하여 서비스로 실행되는 svchost.exe 다운로더
    - 지워도 계속 설치되는 프로그램

    위에 나열한 프로그램들은 프로그램 설치시 이용약관을 안내하므로
    백신으로 정밀 검사해봐야 검색되지 않습니다.

    또한, 요즘 사기성 프로그램이 많으니 주의가 필요합니다. 휴대폰 인증 절대 하지 마세요.
    휴대폰 소액결제(월정액 자동결제)를 이용한 사기사이트 및 사기프로그램이 넘치고 있습니다.
    무료백신 프로그램, 무료개인정보삭제 프로그램, 무료 유해사이트차단 프로그램, 무료파일다운, 무료문자, 무료운세, 무료로또,
    무료게임, 무료MP3등의 사이트에서 휴대폰 및 일반전화로 절대 인증 하지 마세요.

    인증하는 즉시 결제되며, 서비스를 해지하지 않는 이상, 매월 자동결제됩니다 (인증번호=결제번호)
    업체마다 결제되는 기간은 다르지만, 짧게는 2년, 길게는 20년, 최대 50년짜리도 있습니다.
    서비스업체의 이용약관 및 결제내용에 대해 확실히 알고 인증/사용하시기 바랍니다.
    안드로이드계열 스마트폰에서 출처가 없는 설치파일도 다운받지말고 실행하지도 마세요.
    해당 통신사에 전화해서 소액결제 안되게끔 차단시키세요(스마트폰에 무지한 아이들/노인분들 주의)
    - 출처: windowexe.com
    -------------------------------------------------------------------------------------------
    PUS(불필요한 사이트) 차단기능은 무엇인가요?

사용자가 필요로 하지 않는, 또는 사용자에게 불편함을 야기하는 프로그램(PUP: Potentially Unwanted Program)을 유포하는 웹사이트를 차단하는 기능입니다.

* PUP는 형식적으로 사용자 동의를 받고 설치되지만 광고, 리워드 등 사용자에게 불편을 끼치는 프로그램으로, 악성코드와 마찬가지로 변종도 존재하며 이를 유포하기 위해 수많은 웹사이트를 이용합니다.


[환경설정] -> [네트워크 보안] -> [웹보안] -> [불필요한 사이트(PUS) 차단] 기능을 체크하면 됩니다.


※ 대상 제품: V3 365 클리닉 3.0, AhnLab V3 MSS 3.0, V3 Internet Security 9.0 ,V3 Endpoint Security 9.0, V3Net for Windows Server 9.0
-출처: ahnlab
-------------------------------------------------------------------------------------------
사용자 모르게 대놓고 백신을 삭제하는 황당한 악성코드

악성코드에는 여러 종류가 있습니다. 특징적인 행위에 따라서 사용자의 특정 정보를 탈취하고 전송한다면
스파이웨어(spyware), 자기자신을 복사하여 다른 폴더나 드라이브에 저장한다면 웜(worm). 하지만 
근래의 악성코드들은 이러한 주 기능 외에 또 다른 기능들을 많이 내포하고 있습니다. 

그 중 가장 보편적인 기능이 되어 버린 것이 바로 백신무력화(이하 killav) 기능입니다.
killav 기능이란 악성코드가 실행되기 전에 자기자신을 탐지할 보안소프트웨어, 즉 백신에 대한 프로세스 
및 서비스를 강제로 종료시키는 행위를 말합니다. 
하지만 최근에 확인된 killav 기능 중 위에서 언급한 프로세스나 서비스를 종료 시키는 것이 아닌 대놓고(?)
언인스톨 하는 악성코드가 발견 되었습니다.
이는 과거 killav 기능과 많이 다르지만 악성코드가 설치된 시스템의 보안소프트웨어의 무력화를 
진행한다는 점에서 같은 맥락으로 볼 수 있습니다. 

이러한 악성코드는 정상적인 경로가 아닌 P2P 사이트나 블로그를 통해 마구잡이 식으로 유포됩니다. 
이 때, 프로그램 다운로드 시 자동으로 체크박스에 설정되어 있는 스폰서 프로그램 다운로드에 동의하여 
설치된다는 것이 특징입니다. 
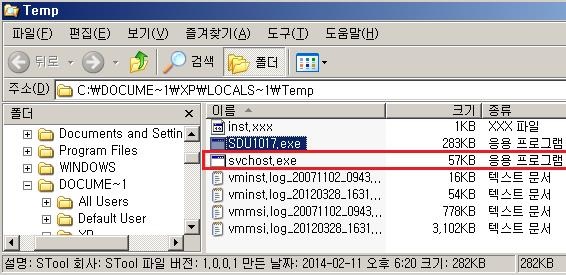
이렇게 비정상적인 경로로 다운로드된 스폰서 프로그램은 Program Files에 자기 자신을 설치하는 것 
외에 임시폴더에 보안프로그램을 삭제하는 악성코드를 생성합니다.


생성된 “C:\Documents and Settings\(사용자계정)\Local Settings\Temp\svchost.exe” 
파일은 “WinLogon” 서비스 항목을 등록하여 시작 시 자동실행 하도록 구성되어 있습니다. 
또한 실행된 해당 악성코드는 특정 웹 서버와 계속적인 통신을 하게 되며, 자기 자신이 설치된 
시스템의 Windows 방화벽 기능을 비활성화하고 설치된 백신을 찾은 후 언인스톨을  실행하게 됩니다.


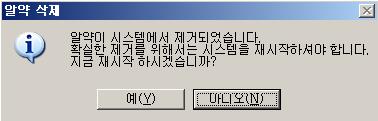
위와 같은 메시지는 알약 언인스톨이나 제어판의 프로그램 추가/제거를 통해 알약을 삭제했을 때 
확인할 수 있는 메시지입니다. 
기존 백신의 프로세스나 서비스를 종료하는 보편적인 Killav기능과는 다르기 때문에 사용자는 자신의 
의도와 다르게 이미 백신이 삭제되어, 삭제 안내 메시지를 받게 되는 황당한 일을 경험할 수 있습니다.

국내에는 수많은 프로그램이 공인되지 않은 웹사이트, 블로그 등 비정상적인 경로를 통해 유포되는 
경우가 많습니다. 이러한 경로를 통해 위 사례와 같은 악성코드가 포함된 프로그램이 확산되는 경우가 
있을 수 있기 때문에, 사용자는 공식 사이트를 통하여 공인된 프로그램을 내려 받는 등 각별한 주의가 
필요할 것으로 판단됩니다.

-출처: 배상민 이스트소프트 보안대응팀
-------------------------------------------------------------------------------------------
원격점검을 요청하시는 회원님들 대부분 위와 같은 바이러스, 악성코드에 감염되어
익스플로러의 오동작으로 인강을 청취할 수 없는 상황입니다.

정상적인 경로를 통해 프로그램을 구하고,
프로그램 설치시 이용약관과 자동체크된 부분을 잘 확인하시기 바랍니다.
(사용자의 부주의한 동의설치)

그리드 딜리버리? http://www.gridswitch.co.kr/bbs/board.php?bo_table=B_1
그리드 스위치 http://www.gridswitch.co.kr/bbs/board.php?bo_table=B_2

※ 첨부파일

- 바이로봇 APT Shield 2.0 다운로드 (개인 사용자 무료)
- 알약 익스플로잇 쉴드

- 백신업데이트 방해 치료용 전용백신
- 파밍 감염 PC 치료방법
- 터치엔세이프(TouchEnSafe) 해외의 악성코드 유포 사이트 및 국내의 서버 해킹으로 인한 악성코드 은닉 사이트를 자동으로 탐지하여 차단하는 기능을 제공
- 파밍캅 신종금융범죄 파밍을 예방하기 위한 프로그램(경남경찰)

- WATclean

- IObit Uninstaller


15-04-16 11:37
 
1. 제어판 - 프로그램제거에서 각종 P2P, NAT, winnetplus 등을 찾아서 지우고,
2. 방화벽에서 nat, natsvc, net accelerate, winnetplus 등의 그리드를 제거 또는 체크해제 해주세요.

※CMD: netsh advfirewall reset